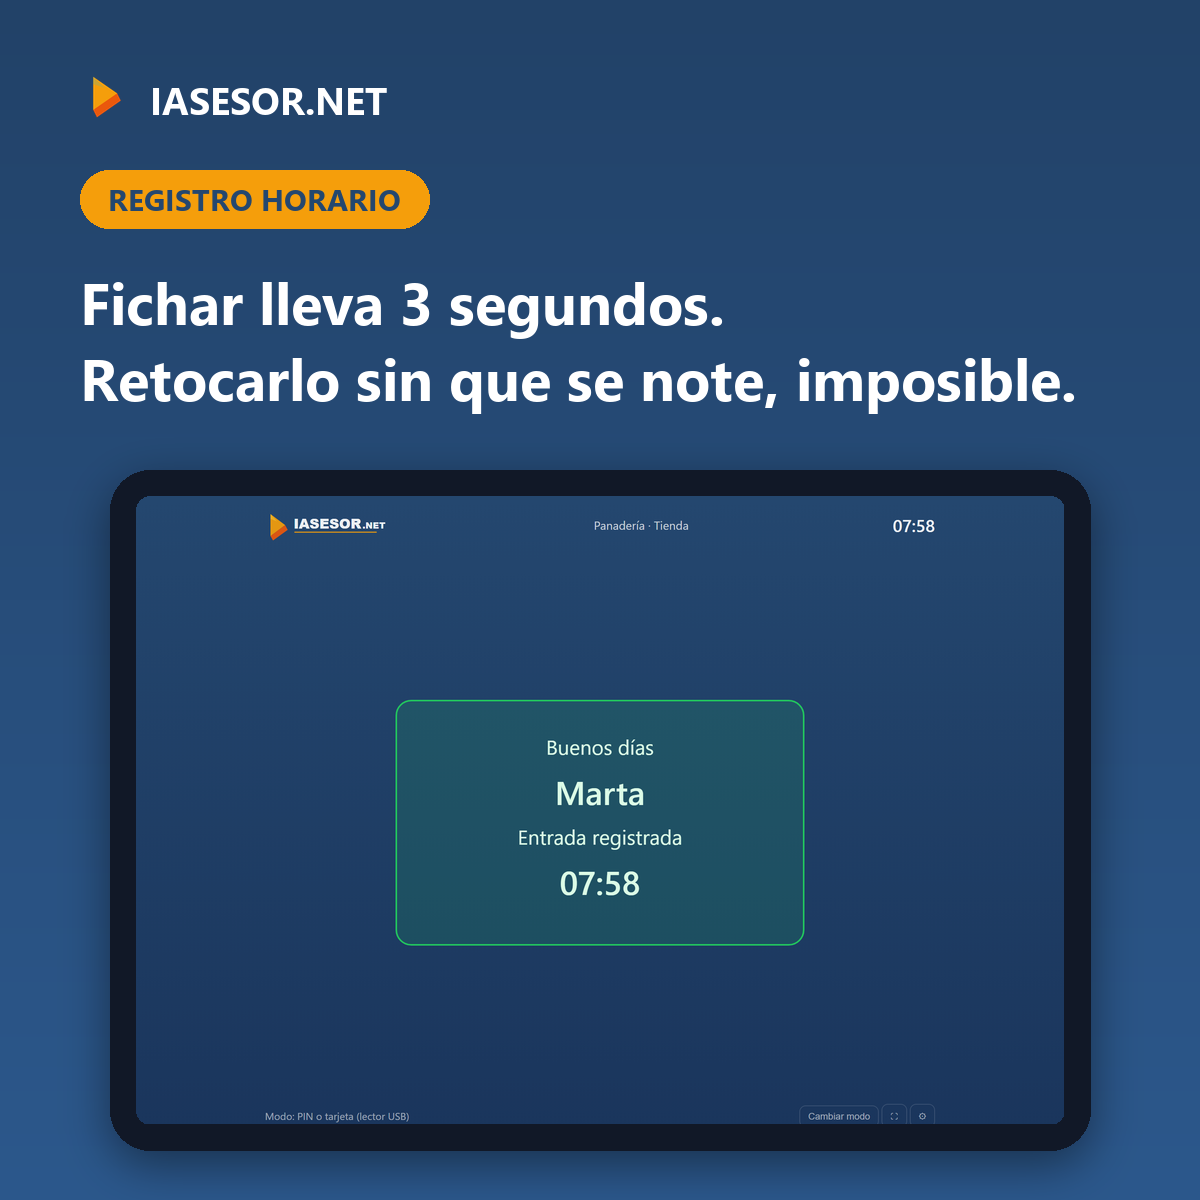
Un registro horario que no se pueda retocar sin que se note
Cada fichaje guarda la huella SHA-256 del fichaje anterior de la misma empresa, así que forman una cadena. Si alguien modificara un registro antiguo directamente en la base de datos, su huella dejaría de coincidir y la cadena se rompería a partir de ahí. Las correcciones (un olvido, un corte de luz) no editan nada: se añaden como eslabones nuevos con su motivo y su autor. Un botón de «Verificar integridad» recalcula la cadena entera.
Entrada · 07:58
hash anterior(vacío, primer eslabón)
hash21f255fe2dbf…
→
Entrada · 08:01
hash anterior21f255fe2dbf…
hashb715526a073b…
→
Salida · 14:30
hash anteriorb715526a073b…
hash29e2c233f727…
Hashes reales calculados con el mismo formato que usa la aplicación, sobre fichajes de ejemplo.
Escrituras ordenadas en un backend sin servidor fijo
El backend corre en funciones serverless, sin memoria compartida entre peticiones. Cuando varios trabajadores fichan seguidos en la misma tablet, dos peticiones podrían leer el mismo «último hash» y romper la cadena. Lo resolví con bloqueos con nombre de la propia base de datos (GET_LOCK de MariaDB). Por el mismo motivo, el límite de intentos de PIN se lleva en una tabla y no en memoria.
Fichar sin conexión, y un fallo encontrado en uso real
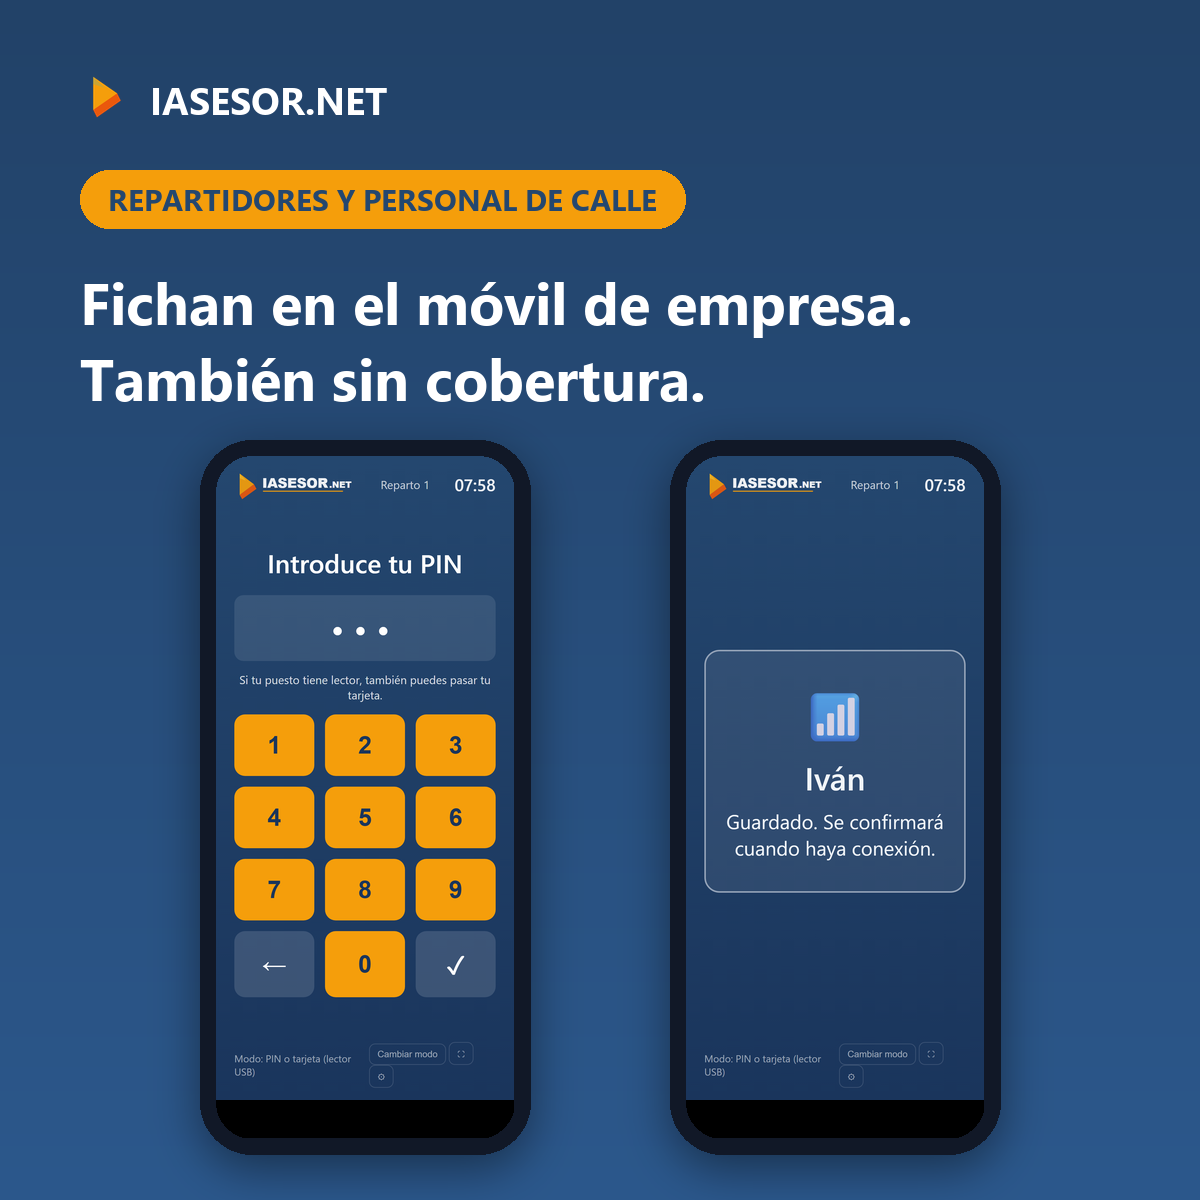
El kiosco es una aplicación web instalable con un service worker limitado a sus propios archivos. Sin red, guarda los fichajes en una cola local y los envía al volver la conexión, sin duplicarlos si el envío se corta a medias. En las primeras pruebas reales, un fichaje sin conexión quedó registrado dos horas antes: la hora del dispositivo llegaba en UTC y se guardaba como hora de Madrid. Lo corregí y dejé una prueba automática que reproduce exactamente ese caso.
Varias asesorías en una sola instalación
Cada asesoría tiene sus propios datos, separados por un identificador que se comprueba en cada petición al servidor. Con esa misma base, un negocio que solo quiere el registro horario es una cuenta con un menú reducido: no ve nada fiscal ni de clientes, y sus trabajadores fichan directamente para su empresa. Pasarlo después a la versión completa es un clic.
Seguridad revisada como en una auditoría
Revisé todos los puntos de entrada del servidor y corregí lo encontrado: límite de intentos para que nadie pueda probar los 10.000 PIN posibles, PIN guardados con PBKDF2 y un secreto aparte, claves separadas para tareas automáticas y manuales, protección contra fórmulas maliciosas al abrir los CSV en Excel y la documentación de la API desactivada en producción.
Demos sin tocar datos reales
Para enseñar el producto por videollamada hay cuentas de demostración que se rellenan con un clic: clientes, impuestos, citas y tres semanas de fichajes con su cadena válida. Los clientes ficticios usan dominios de correo reservados, y el sistema de envío se niega a escribirles, así que los recordatorios automáticos nunca salen hacia ellos.